


Bereiche trennen
Office, Produktion und Dienste in geeignete Netzbereiche gliedern.
Ab drei Zeichen erscheinen Vorschläge.
Kein Treffer. Versuchen Sie einen anderen Begriff oder wählen Sie unten ein Thema.
Steuerung am Modell absichern
Der Themenbereich im Überblick
Kunden, für die wir arbeiten
Verbundvorhaben und ihre Ergebnisse
Arbeiten bei IQstruct Engineering
ISO 9001 und TISAX
Allianzen, Verbände, Marktplätze
Qualitätspolitik und Zertifikat
Segmentierung und geregelte Übergänge begrenzen die Kommunikation zwischen Office, Produktion und externen Diensten.
In gewachsenen Netzen sind Zugriffswege häufig weiter gefasst als benötigt. Neue Anwendungen oder Wartungszugänge erhöhen die Zahl der Ausnahmen. Eine nachträgliche Trennung kann den Betrieb beeinträchtigen, wenn Abhängigkeiten unbekannt sind. Vor der Umsetzung müssen deshalb erlaubte Datenflüsse und betroffene Systeme erfasst werden. Die Regeln sollen den notwendigen Austausch ermöglichen und später nachvollziehbar gepflegt werden können.
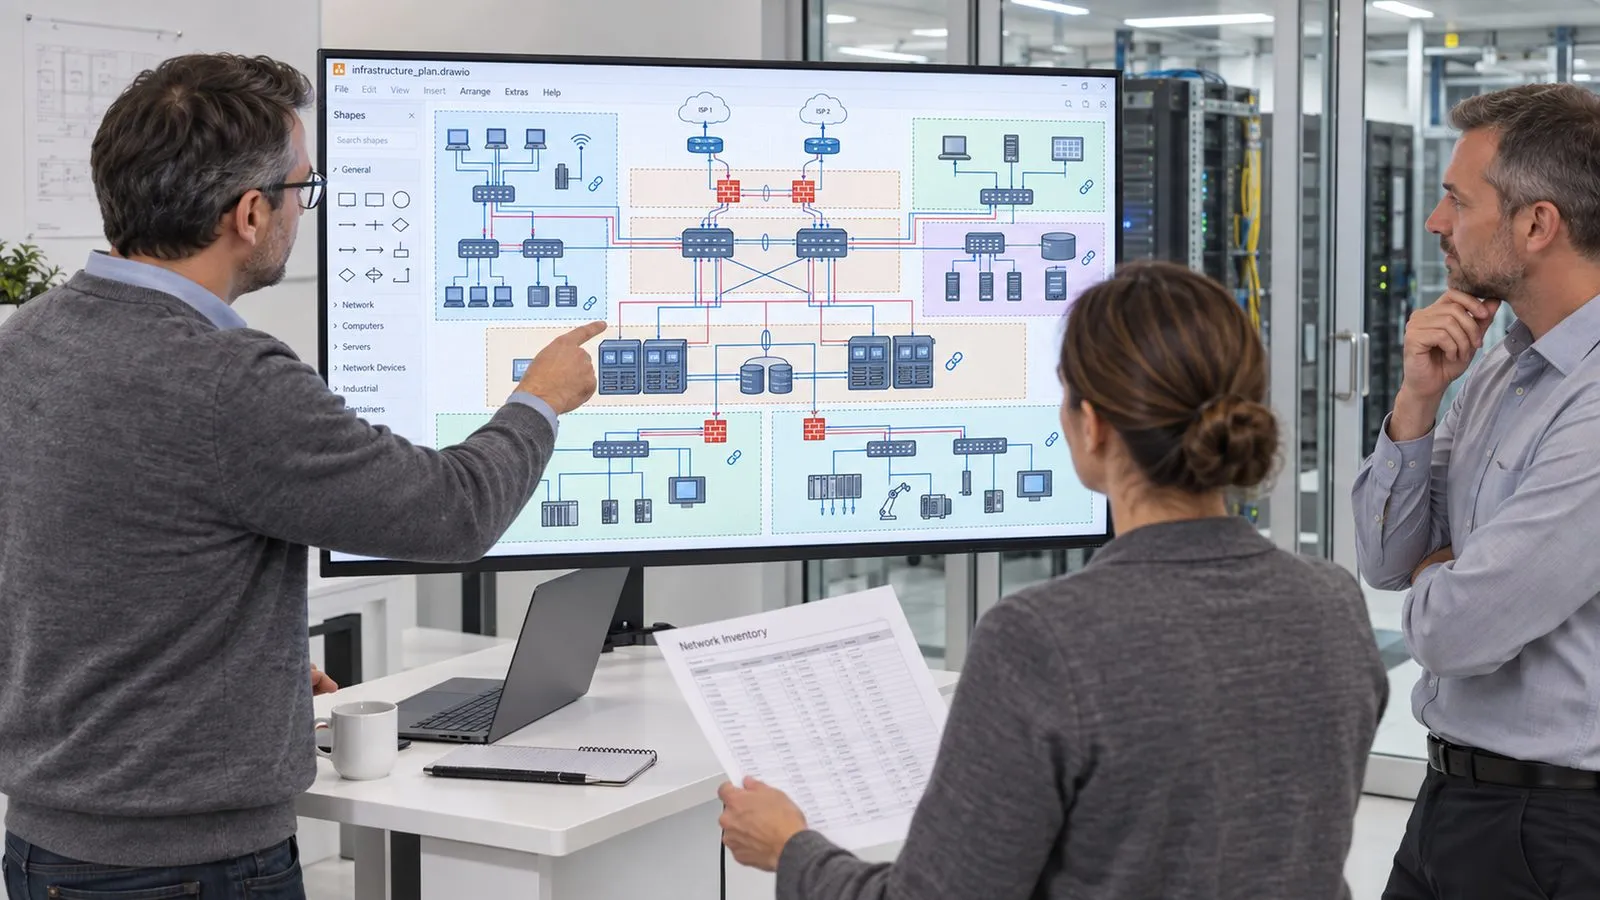
IQstruct Engineering entwickelt Segmentierungs- und Härtungskonzepte und setzt kontrollierte Verbindungen um. VLANs, Firewalls, DMZ-Strukturen und Allowlisting werden mit Anwendungen und Betrieb abgestimmt. Zonen und ihre Verbindungen helfen, die Architektur nachvollziehbar zu ordnen.
Im kostenfreien Erstgespräch sehen wir uns Ihren Netzplan an und benennen die erste Trennlinie.
Office, Produktion und Dienste in geeignete Netzbereiche gliedern.
Nur den benötigten Austausch zwischen den Bereichen freigeben.
Fernwartung und Monitoring in das Zugriffskonzept einbinden.
IQstruct Engineering entwickelt Segmentierungs- und Härtungskonzepte und setzt kontrollierte Verbindungen um.
Nach einer Bestandsaufnahme werden VLANs, Firewalls, DMZ-Strukturen und Allowlisting mit Anwendungen und Betrieb abgestimmt. Zonen und die Verbindungen zwischen ihnen ordnen die Architektur nachvollziehbar.
Eine Middleware zwischen Maschine und IT eröffnet einen neuen Datenweg. Ihre Anschlüsse und Kommunikationsrichtungen werden deshalb ins Netzkonzept aufgenommen, ebenso Fernwartung und Sicherung. So bleibt der fachliche Datenzugriff auf die Systeme begrenzt, die ihn brauchen.
Netzwerksicherheit
Bei neuen IIoT- und Fernwartungsverbindungen bleibt erkennbar, welche Systeme miteinander kommunizieren dürfen.
 Ai
1
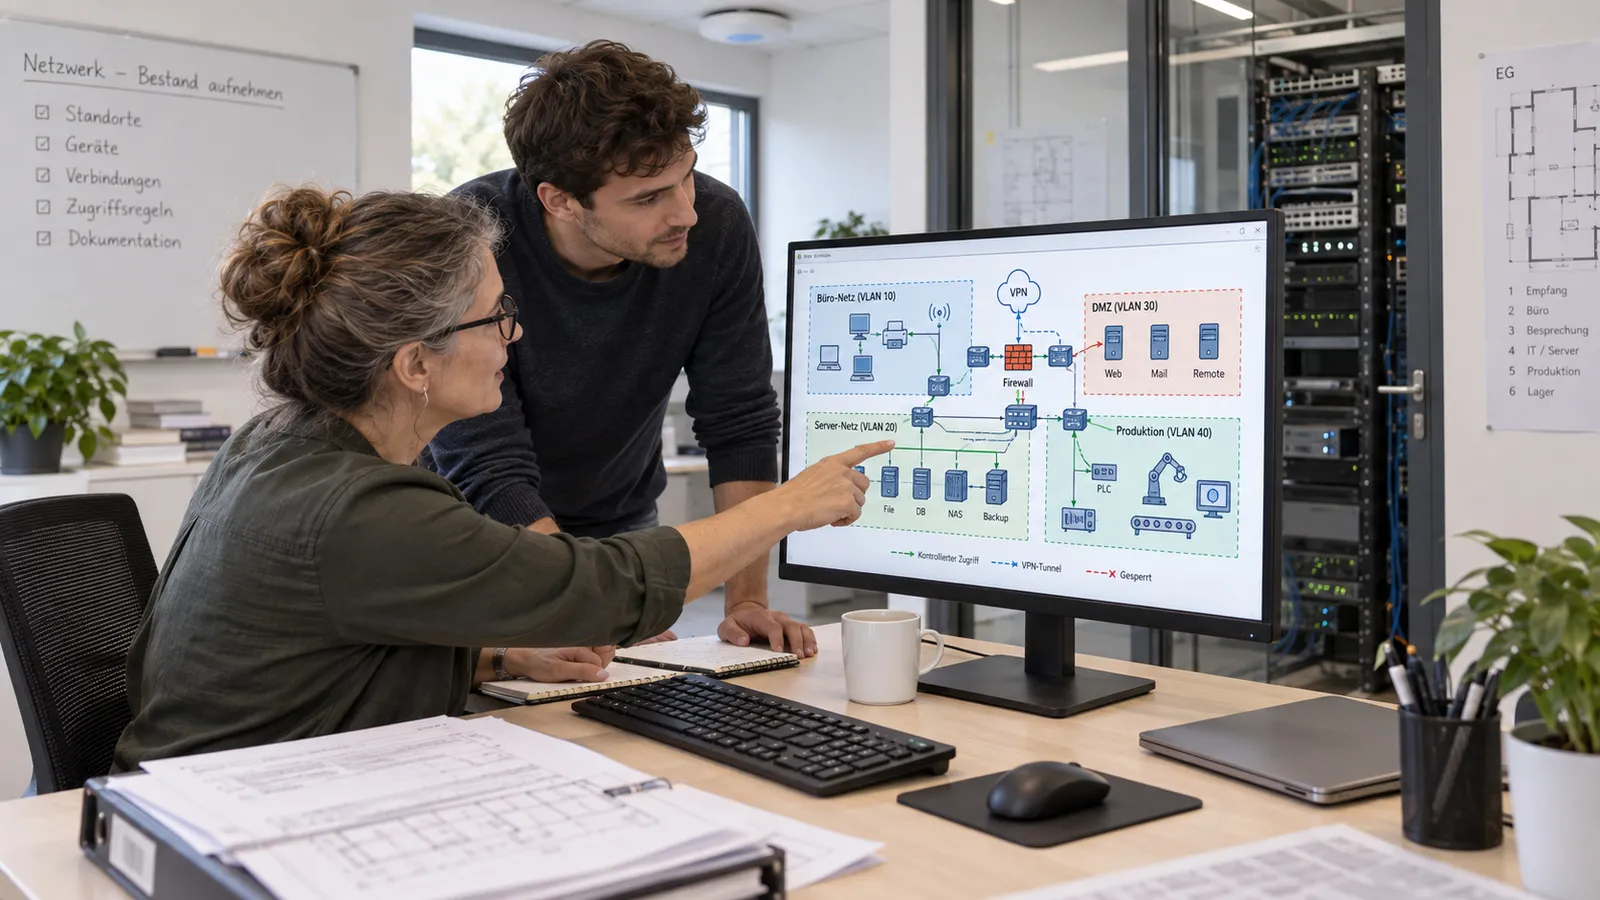
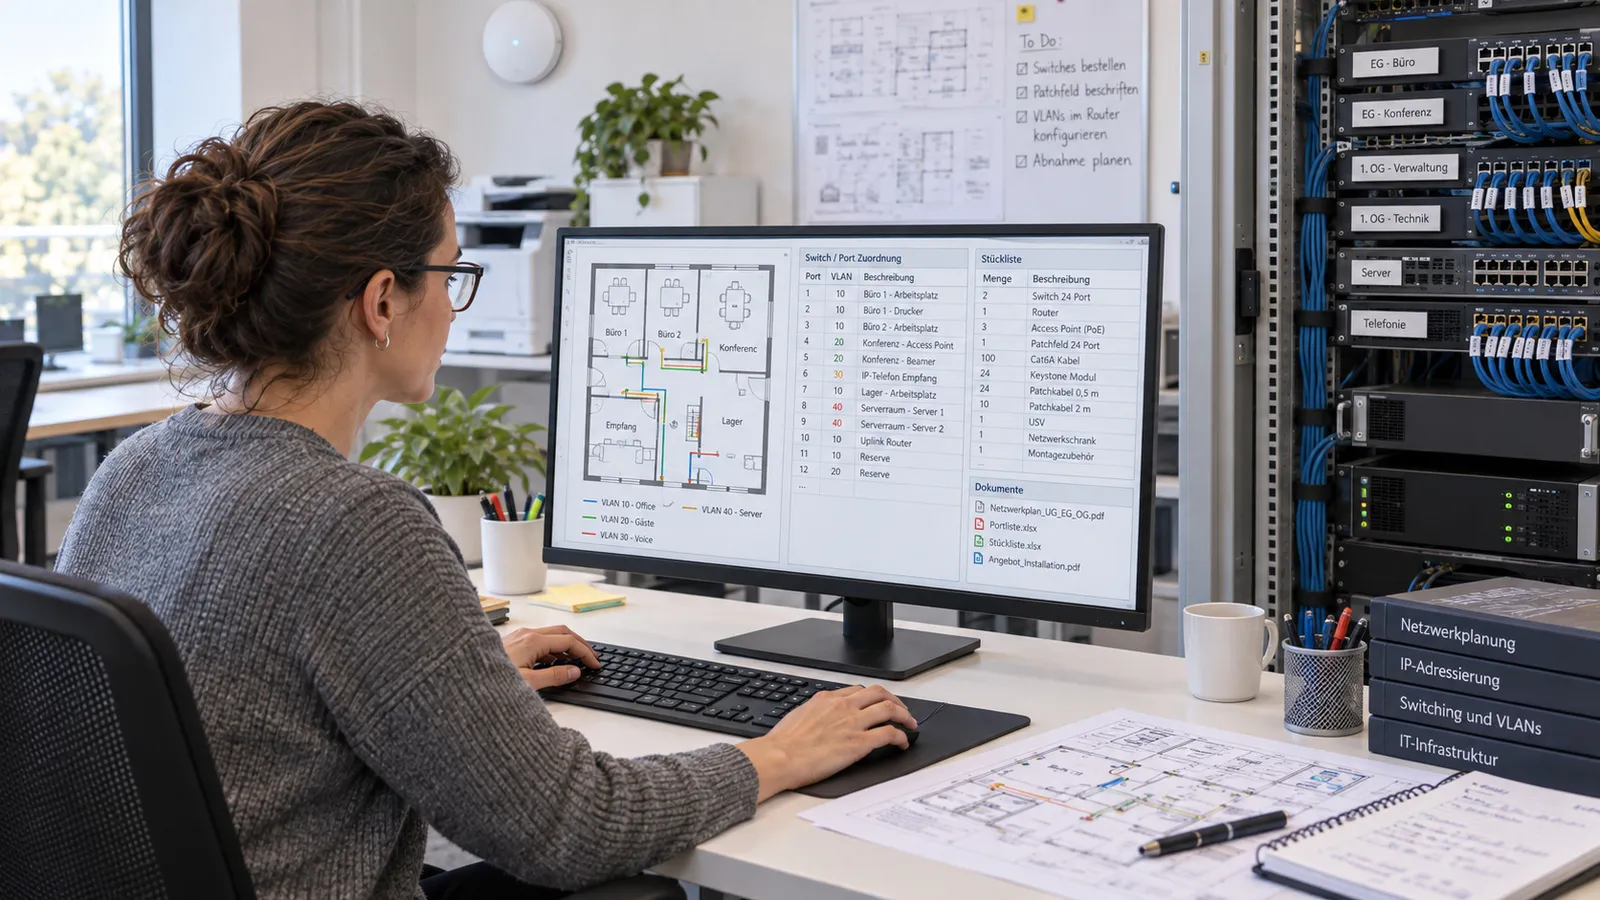
Netzbestand aufnehmen
Büro-IT, Produktion, Server, NAS und Übergänge stehen in einem Netzwerkdiagramm.
 Ai
2
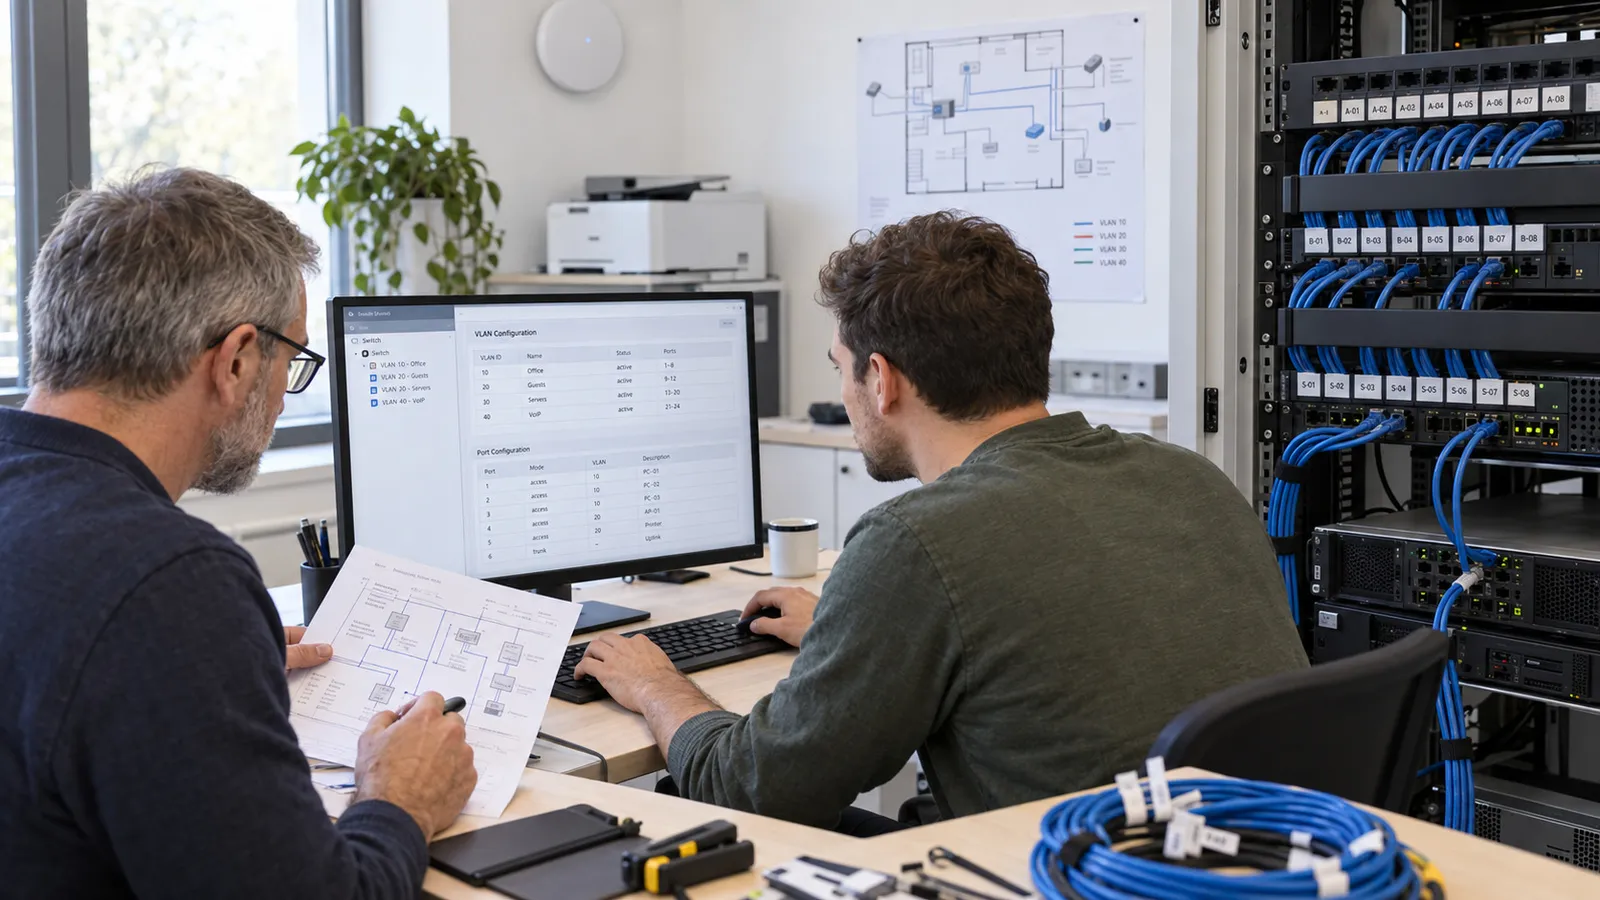
Netzwerk auslegen
Switches, Router, VLANs und Patchfelder werden mit beschrifteten Anschlüssen geplant.
 Ai
3
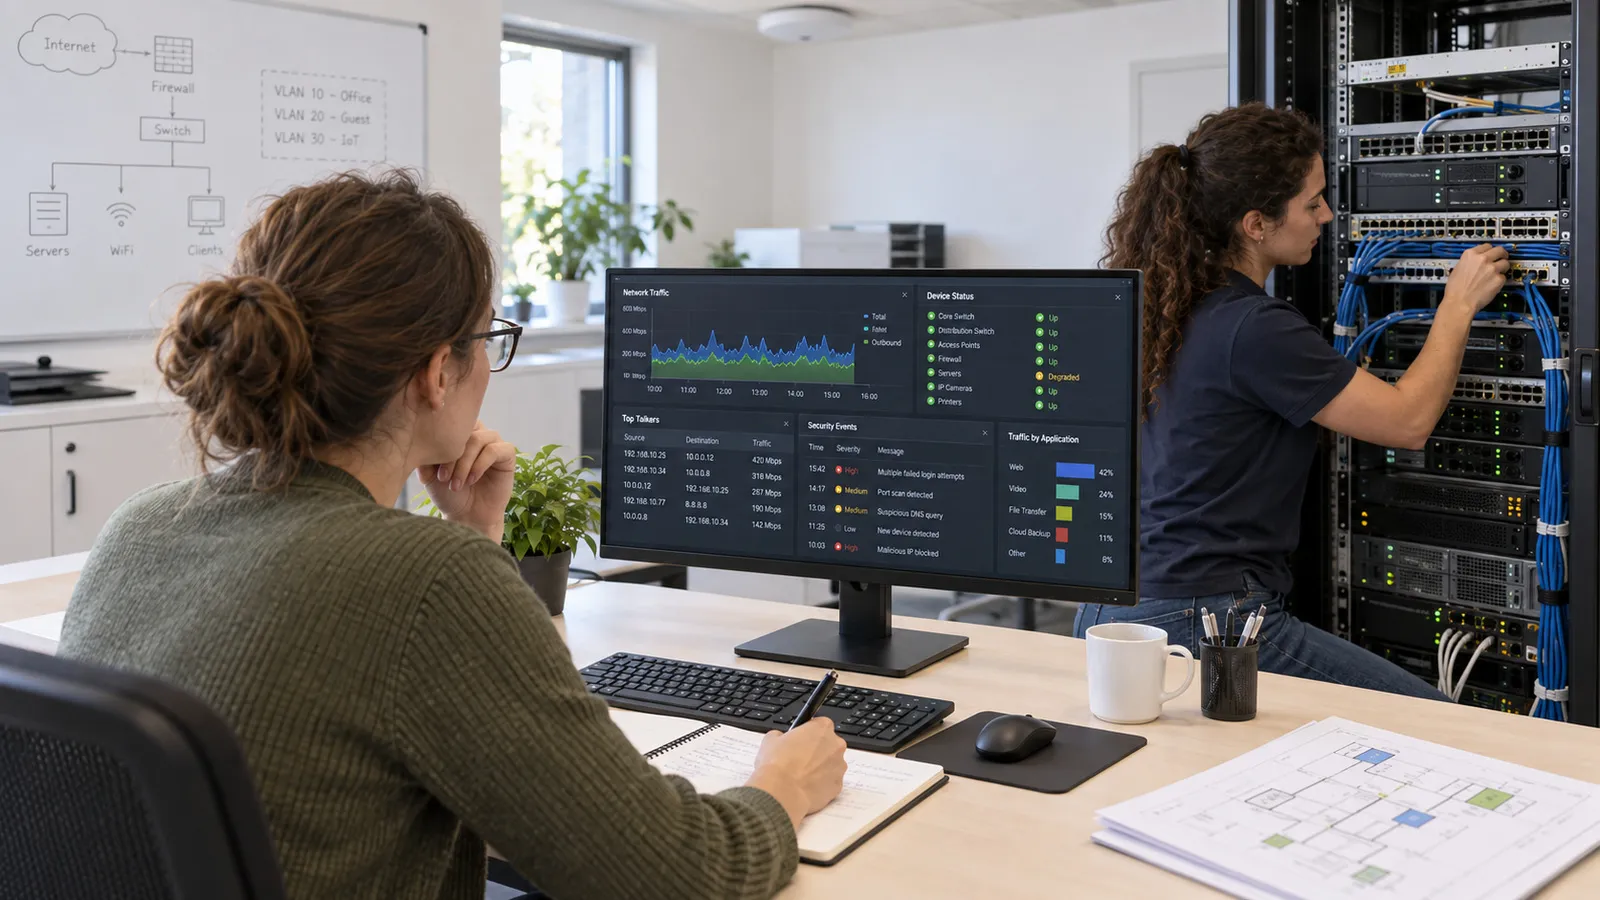
Netzwerk installieren
Verkabelung und Geräte werden beschriftet installiert und die VLANs konfiguriert.
 Ai
4
Netzwerk überwachen
Verkehr, Zustände und Sicherheitsbefunde werden im Monitoring betrachtet.
Getrennte Netzbereiche für Produktion, Office und Dienste.
Kontrollierte Übergänge zwischen den Zonen.
Nur freigegebene Kommunikation zwischen festgelegten Systemen.
Informationssicherheit
In der Automobilindustrie schafft TISAX eine gemeinsame Grundlage für den Umgang mit vertraulichen Informationen.
Hersteller und Lieferanten tauschen Konstruktionsdaten, Software und weitere sensible Projektinformationen aus. TISAX ermöglicht, die Informationssicherheit nach gemeinsamen Kriterien zu bewerten und Ergebnisse mit Geschäftspartnern zu teilen. Als Engineering-Dienstleister in dieser Lieferkette verpflichtet sich IQstruct Engineering ebenfalls zum Schutz der anvertrauten Informationen und verfügt über ein TISAX-Label. Klare Zugriffsrechte, geregelter Datenaustausch und nachvollziehbare Zuständigkeiten gehören damit auch zur Zusammenarbeit im Projekt.
Fragen zu Planung, Umsetzung und Betrieb.
Netztrennung braucht Regeln für Kommunikation und Zugriff. Diese Regeln stimmen wir mit den benötigten Verbindungen Ihrer Systeme ab.
Anschlüsse und Kommunikationsrichtungen der Middleware werden ins Netzkonzept aufgenommen und auf den benötigten Datenaustausch begrenzt.
Ja. Fernzugänge werden in die Segmentierung eingebunden.
Jede Branche hat ihre Besonderheiten. Dafür braucht es einen verlässlichen Partner, der die Anforderungen kennt und passende Lösungen liefert.
Erstgespräch
Beschreiben Sie Ihre Aufgabe. Wir stimmen einen Termin ab und besprechen den möglichen Projektumfang.
 Ai
1
Sie fragen einen Gesprächstermin an
 Ai
2
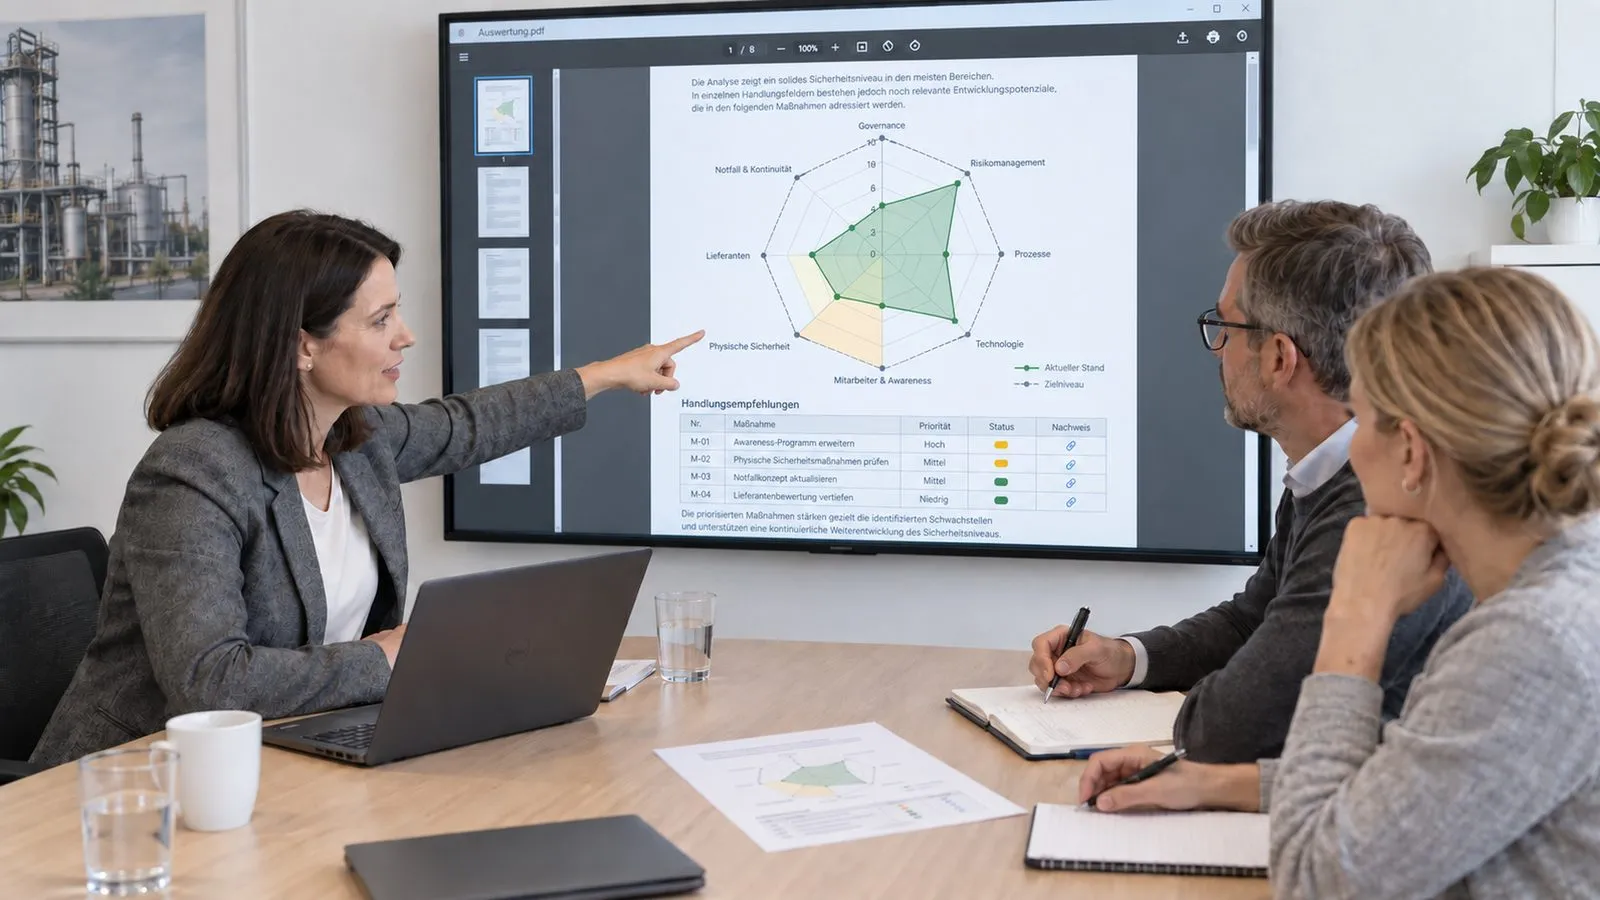
Wir besprechen Ihre Anforderungen
 Ai
3
Sie erhalten ein Angebot zum abgestimmten Umfang
Schildern Sie Ihre Aufgabe über das Kontaktformular. Wir melden uns mit einem Terminvorschlag.
Erstgespräch vereinbarenTerminkalender
Hier steht der Buchungskalender. Er lädt erst nach Ihrer Zustimmung, weil Ihr Browser dabei eine Verbindung zu Microsoft aufbaut.
Ergänzende Leistungen für Ihr Vorhaben.
Verbinden Sie Office, Server und Maschinennetze mit einer abgestimmten Switching- und Routingstruktur.
Verbinden Sie Maschinenkenntnis mit Segmentierung, Zugriffsschutz und geplantem Betrieb.
Begrenzen Sie externe Zugriffe auf freigegebene Systeme, Personen und Zeiträume.
